adamshalev
מודרטור
- הצטרף ב
- 24/1/15
- הודעות
- 12,208
- דירוג
- 23,344
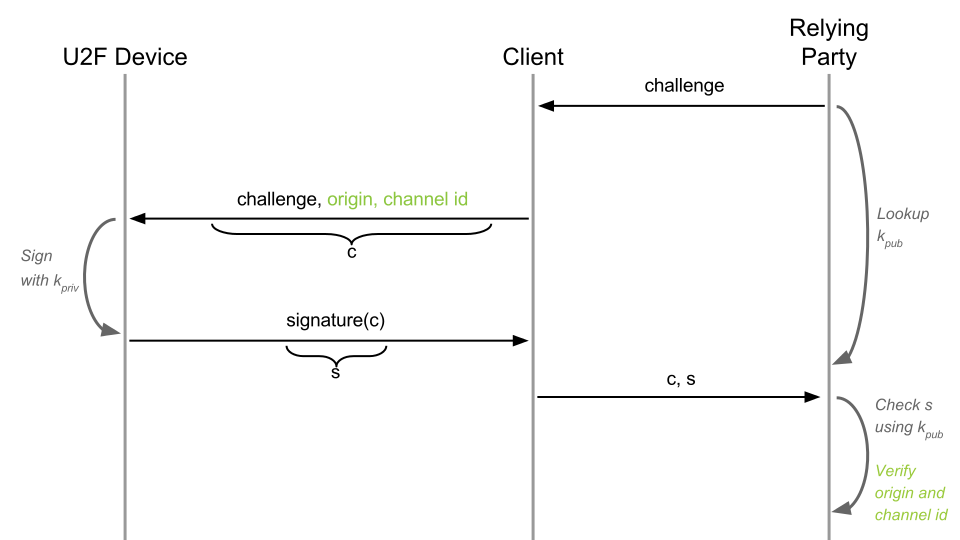
למכשיר יש מפתחות פרטיים/פומביים שהם hardwired בקושחה. כשאתה רושם את המכשיר מול גוגל למשל, הם רושמים בדאטאבייס שלהם את המפתח הפומבי של המכשיר שלך. כאשר אתה בא לעשות login, הם עושים אוטנטיקציה מול המכשיר ב-SSL (עם עזרה מהדפדפן שצריך לתמוך בפרוטוקול). אתר פישינג באמצע לא יכול להתערב בתהליך האוטנטיקציה, זה לא שונה מכל ערוץ תקשורת מאובטח ברשת.איך זה עובד ב hardware-keys שהם stateless ?
אפילו אם תעשה register/signin בפרוטוקול לאתר פישינג, הוא לא יכול להשיג מזה את היכולת לסגור מעגל אוטנטיקציה מול האתר האמיתי. הוא יכול לגרום לך לחשוב שאתה באתר האמיתי, אבל בשום שלב הוא לא השיג את המידע שלך מהאתר האמיתי ולא יכול לעשות פעולות בשמך באתר האמיתי. דמיין שעשית לוגין ל gamil.com עם המפתח חומרה אבל התיבה שלך ריקה.